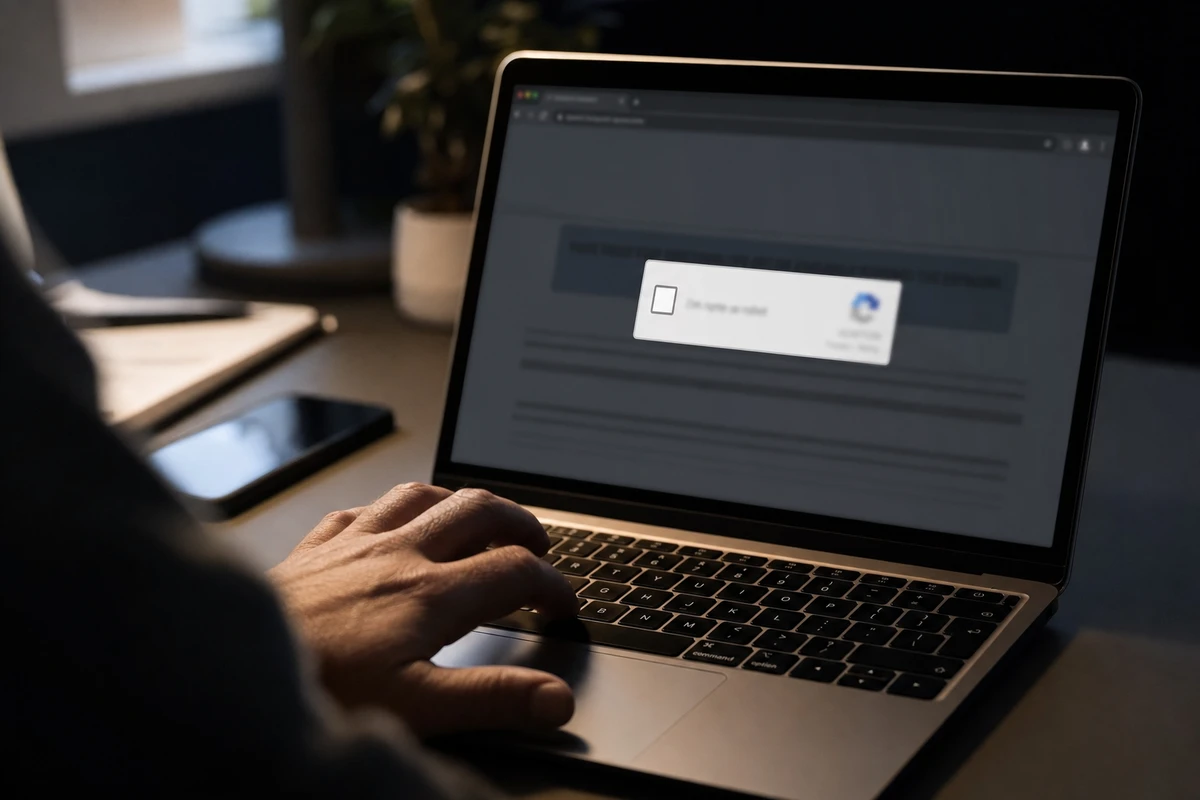
Nel 2026 gli esperti di sicurezza informatica hanno registrato un aumento degli attacchi basati su finti CAPTCHA, diffusi attraverso siti compromessi, risultati di ricerca e annunci malevoli. L’obiettivo è installare sui computer degli utenti malware stealer, programmi pensati per rubare password, cookie, email e dati finanziari. La trappola funziona perché imita un gesto ormai automatico: spuntare una casella, dimostrare di non essere un robot e proseguire. Solo che, in certi casi, dietro quella schermata familiare si nasconde un comando capace di prendere il controllo del dispositivo.
Il falso controllo che sembra familiare e abbassa le difese dell’utente
Il CAPTCHA, acronimo di “Completely Automated Public Turing Test To Tell Computers and Humans Apart”, è nato per distinguere le persone dai bot, come ricorda la Carnegie Mellon University, dove questi test sono stati studiati e sviluppati. Proprio perché è così diffuso, oggi è diventato un’esca efficace.
L’utente trova una casella da selezionare, un messaggio rassicurante, magari la scritta “Non sono un robot”. Tutto sembra normale. Poi arriva la richiesta strana: premere una combinazione di tasti, aprire la finestra Esegui di Windows o incollare un testo copiato negli appunti. “È lì che molti abbassano la guardia”, spiegano gli analisti che hanno seguito campagne di questo tipo.
Un CAPTCHA legittimo non chiede mai di usare comandi di sistema, né di eseguire istruzioni manuali sul computer. Ma se la richiesta compare dentro una pagina dall’aspetto credibile, può ingannare anche utenti esperti, soprattutto quando arrivano da una ricerca Google o da un sito che conoscono già.
Da Google ai siti compromessi: i canali usati per diffondere il CAPTCHA malevolo
Secondo le ricostruzioni pubblicate da diversi laboratori di cybersecurity, tra cui Netskope Threat Labs, i CAPTCHA malevoli viaggiano su più strade: risultati di ricerca manipolati, annunci pubblicitari infetti, pagine social, PDF indicizzati e siti web legittimi violati. Una tecnica frequente è il SEO poisoning, l’avvelenamento dei risultati sui motori di ricerca. I criminali caricano file o pagine costruite attorno a parole molto cercate: guide, manuali, trucchi per videogiochi, software gratuiti. L’utente clicca, apre il documento nel browser e si trova davanti a un falso controllo di verifica.
In altri casi entra in gioco il watering hole attack: gli hacker colpiscono un sito reale, frequentato da una certa comunità, e cambiano una parte della pagina inserendo il finto CAPTCHA. È una trappola sottile. Chi naviga non finisce per forza su un dominio sconosciuto o malandato. Può essere su una pagina apparentemente affidabile, raggiunta da Google, Bing, Yahoo, da una descrizione su YouTube o da una didascalia su TikTok. Ed è proprio questa normalità a rendere l’attacco più credibile.
Il comando nascosto negli appunti: così PowerShell scarica lo stealer
Il passaggio più insidioso arriva quando l’utente interagisce con la finestra del falso CAPTCHA. In diversi casi analizzati, la pagina copia negli appunti una stringa che contiene un comando PowerShell, lo strumento di automazione integrato in Windows. Alla vittima viene poi chiesto di aprire la finestra Esegui con Win + R e incollare il contenuto. Nella piccola casella, però, spesso si vede solo la parte finale della stringa: magari una frase innocua come “Non sono un robot”, sistemata in modo da non dare nell’occhio.
A sinistra, fuori dalla vista immediata, può esserci il comando vero: quello che scarica ed esegue un file da un server remoto. In alcune campagne, ha spiegato Netskope Threat Labs, il malware è stato nascosto dentro file con estensioni comuni, come audio, immagini o video, per ridurre i sospetti e complicare i controlli automatici. Tra gli stealer osservati nelle campagne recenti compare anche Lumma, una famiglia di malware creata per raccogliere dati dai browser e dai profili utente. Gli effetti possono essere immediati: sessioni di accesso copiate, credenziali salvate esportate, portafogli di criptovalute presi di mira. Tutto dopo un gesto durato pochi secondi.
Password, cookie e conti online: cosa fare subito dopo una possibile infezione
Chi teme di aver eseguito un comando legato a un CAPTCHA sospetto deve muoversi in fretta e, se possibile, da un altro dispositivo non coinvolto nell’infezione. La prima cosa da fare è cambiare le password degli account più importanti: email, home banking, servizi di pagamento, profili cloud e social usati per recuperare gli accessi. Se ci sono di mezzo dati finanziari, è bene contattare subito la banca, valutare il blocco delle carte e controllare eventuali movimenti non riconosciuti.
Gli esperti consigliano anche di attivare l’autenticazione a più fattori, usare un password manager affidabile e disconnettere le sessioni attive dagli account principali, quando il servizio lo permette. Sul computer colpito, una semplice scansione può non bastare.
In presenza di uno stealer, può essere necessario salvare i file essenziali, farli controllare e reinstallare il sistema operativo da una fonte pulita. Attenzione anche ai backup: se contengono file alterati o vecchie partizioni infette, il problema può tornare. La regola pratica resta semplice: un vero CAPTCHA non chiede di aprire PowerShell, non chiede di usare Win + R e non chiede di incollare comandi. Quando succede, meglio fermarsi.